Thủ thuật để nhận biết các hành vi lừa đảo và tìm thấy chứng cứ trên trang napcardonline304.com.
 |
| LUA DAO KEU GOI NAP THE CAO TANG GAP 10 LAN--LUA DAO napcardonline304.com |
Một số bạn đã gửi email cho tôi sau khi xem baì viết ngày hôm qua, than phiền vì đăng bài như vậy đâu có hưũ ích gì ?
- Rất đồng ý với ý kiến bạn đã nêu,lần trước chỉ mới là tiêu đề mà !
Baì viết mới cập nhật, mời bạn xem tiếp.chỉ thấy dòng tiêu đề trên bạn thấy có thêm tip&tricks cần biết rồi.Thật sự tôi làm công việc khác, sau khi kiếm cơm hàng ngày,còn thời gian mới viết trên blog này.Baì viết chậm và không liên tục,mong các bạn thông cảm tuần lễ có 2 hoặc 3 baì mới !
Tôi có nhận được một tin nhắn sms , cho là tôi vu khống,bôi nhọ trang web này?? Tôi chỉ trả lời ngắn gọn :" trong hình ảnh cuả bài có logo antoanvn kèm số đt" cứ liên lạc vơí tôi bất cứ lúc nào! Hoặc muốn đăng bài đính chính,muốn tới đâu ,chiù ý tới đó.
COOKIES ghi ngay hết hạn năm 1970
Bạn nhấp chuột phải vào biểu tượng ổ khoá trên thanh địa chỉ cuả trình duyệt .Các chi tiết về chứng ch̉ỉ an toàn và lựa cḥọn cookies. Ví du ,một người vaò trang nạp tiền,cookies giúp nhân biết đã nạp lần truy cập nào, ngày naò.
Bạn nhấp chuột phải vào biểu tượng ổ khoá trên thanh địa chỉ cuả trình duyệt .Các chi tiết về chứng ch̉ỉ an toàn và lựa cḥọn cookies. Ví du ,một người vaò trang nạp tiền,cookies giúp nhân biết đã nạp lần truy cập nào, ngày naò.

Bài đăng kiểu dấu tên dấu mặt.
Không hề có số đt,email hoặc bất thông tin cá nhân nào để liên hệ.
(author Anh Duc ) F5vietnam.com-
- http://www.f5vietnam.com/hh/author/anhduc/
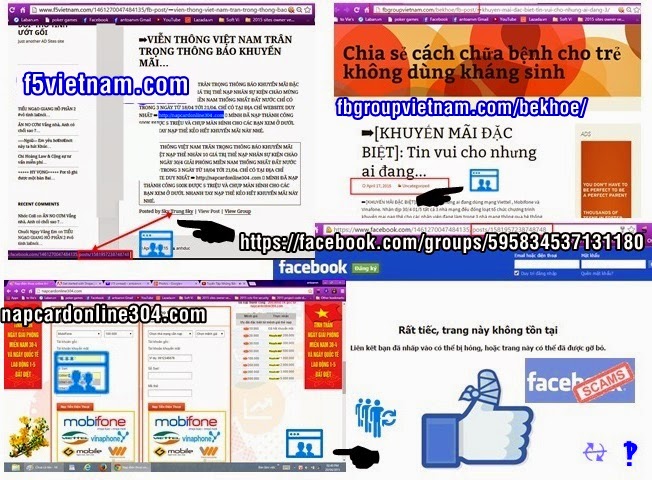 ̣Cach tao trang Fbgroupvietnam.com va dat ten mien nhu vay ,author co le cung la Anh Duc nay luon chu ai vao day ?
Bài thì post lên trong hai trang web này , dùng tài khoản Facebook để đăng bài quảng cáo napcard lên dòng thời gian của ai đó.Nội kiểu cách đăng bài như vậy cũng đủ hiểu là việc làm ăn "gian dôi" kiểu gì đó= giờ thì đã rõ là kiểu "lừa đảo". Một vài bạn (và tôi cũng đồng thời báo trước cho website này) sau đó gởi hồi báo thông tin về trang lừa đảo này,hiện Goo và Fb đã chận tên miền napcardonline304.com rồi.
https://www.google.com.vn/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&cad=rja&uact=8&ved=0CBsQFjAA&url=http%3A%2F%2Fwww.f5vietnam.com%2Fhh%2Ffb-post%2F%25E2%259E%25A1vien-thong-viet-nam-tran-trong-thong-bao-khuyen-mai-2%2F&ei=6r40VeLfH42D8gWRvoGwDw&usg=AFQjCNGyyfKrr82P60lvawf5bjeXshAv_A&sig2=JcdYG9eWhpIcbYxEc9l3Ww&bvm=bv.91071109,d.dGcMÃ NẠP TIỀN VỀ MẠNG ĐIỆN THOAI KHÔNG CÓ.
CHỈ CHUYÊN CHO VỀ TK TRUNG GIAN NHƯ NGÂN LƯƠNG-BẢO KIM, ...
Xem hình bên dưới,chi tiết chụp lại từ mã nguồn trang napcardonline 304com .
- để xem mã nguon : nhấp chuột phải vào trang nơi trống, chọn View page source , như trường hợp xem cookies và chứng chỉ an toàn của trang , thì view Page info.
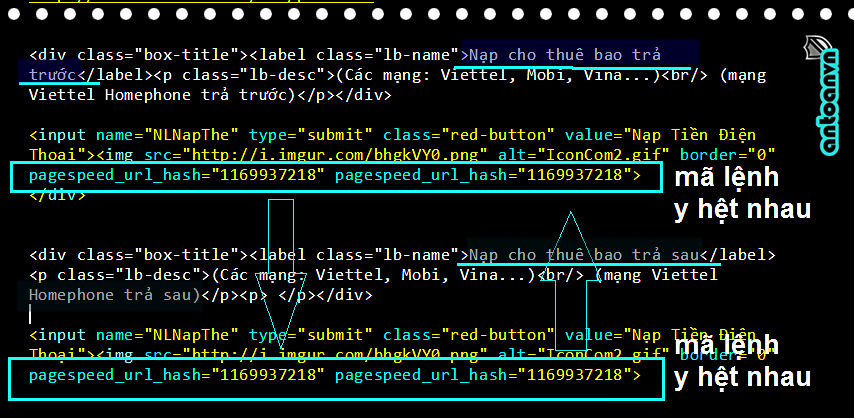
Thông thường nạp thẻ có phân biệt nạp cho SIM TRẢ TRƯỚC hoặc SIM TRẢ SAU , hai mã nạp tiền về cho Mobi ,Vina,Vietel... có số y hệt nhau. Có nghĩa là tiền nào nạp trên trang web này, chỉ cần có nạp và vào túi của napcarddonline 304.com là xong, đâu có trả cho mạng đâu mà Trước với Sau. ?
Xem dòng mã URL HASH "XXXX" trong hai mục nạp tiền Trước và Sau , bên ngoài nguoi dùng thấy có hai bảng riêng biệt để gõ vào nạp cho thuê bao tra TRUOC va nap cho thue bao tra SAU. Nhưng đó chỉ là hinh thức thôi để lừa người nạp, còn thực chất họ đã lập trình là chạy về một tên cua ho đó, không phân biệtr tra truoc tra sau gi hết, vì mã nhận chuyển là số` y hệt nhau.
url_hash"116........218"
KHÔNG HỀ CÓ CẬP NHẬT CÁC SỐ ĐT MỚI VỪA NẠP TIEN VÀO ĐƯỢC MẠNG BÁO LÀ BAO NHIÊU ?
Cũng là chiêu lừa đảo thôi , ai xem thấy người trước nạp rồi mạng điện thoại thông báo tăng 10 lần tiền nạp thì thích quá ! nạp vào liền.
- Xem trang mã nguồn thì tất cả các số điện thoại nhấp nháy- đang chạy bên cột phía tay phải,̣--xem hinh-- thấy thông số "Thuê bao "0165566283X" Đã nạp thành công - 2.000000đ TK gốc từ. napcard...
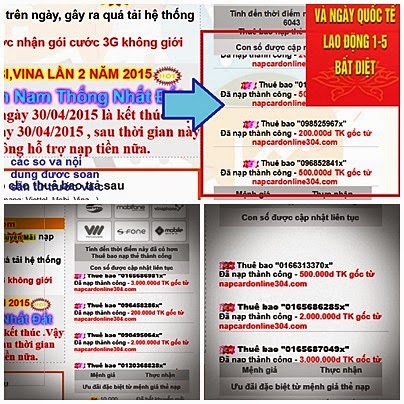
Hình kế tiếp sẽ chỉ ra rõ ràng đã lập trình từ trước các số điện thoại -số tiến--nạp thành công... chủ đích là lừa đảo người dùng nào chưa biết, chưa hiểu ,chưa nghe nói tới...
 |
| Khỏng co cap nhat tu bat ky mang dt nao
Ba hình ảnh này là chụp theo thứ tự của trang mã nguồn , bạn chịu để ý theo thứ tự tưng số dien thoAI, SỐ TIỀN LA THẤY RÕ SỰ LỪA ĐẢO TRẮNG TRƠN.

--

--

PHẢN LAP TRINH KHI NGUOI DUNG NHAP SO VAO SE TU DONG RA SO KHAC ,
BAO LOI MA THE NAP KHONG DUNG.

edit key code
|
Comments
Post a Comment